

前景机会好

网络安全上升为国家战略 市场规
模达
0
市场需求大

招聘网站每日新增职位平均数
0
极强竞争力

全国普通高校开设网络安全专业
0
未来发展好

薪酬水平、发展空间随技术年龄
增长而快速攀升
0
就业薪资高

行业平均就业薪资
0
职业晋升好

2025年全球网络安全人才缺口升至
0
网络安全人才缺口统计
2018年
网络安全人才缺口统计

2025年
网络安全人才预计缺口统计


灵活学习模式 适合不同人群

兴趣爱好
- 我学了有什么具体作用?
- 我没有计算机相关基础?
- 我有个黑客梦,能学会?

兼职赚钱
- 我学了有什么赚钱渠道?
- 我学完每个月能赚多少?
- 我要花多少时间在副业?

技能提升

- 提升网安相关工作技术?
- 程序员学习有什么帮助?
- 非IT行业提升职场竞争力
就业转行

- 我跨行来学习能来得及?
- 我学会适合找什么工作?
- 网络安全岗位和待遇如何?
学习路径
从入门,到具备真实岗位能力
每个阶段都有明确目标、课程和实战项目,帮助你把学习成果转化为专业能力
师资团队
来自大厂安全技术 | 深耕行业十数年 | 具备丰富的实战经验

曹加东老师
360专家讲师
专注于Web安全,熟练渗透测试工具,有扎实知识和实战经验
致力于网络安全教育,开发课程、组织培训
参与金融行业项目,发现XSS攻击、SQL注入、逻辑漏洞等安全隐患
陈星老师
360专家讲师
专注于逆向工程与漏洞挖掘
10 年 IT 互联网从业经验
曾在多个关键基础设施领域担任网络安全顾问,为企业提供定制化的安全解决方案。
深入研究多种架构和操作系统下的二进制文件,熟练掌握静态和动态分析工具,实践经验丰富
参与上百场信息安全赛事运维,包括全国大学生信息安全竞赛等,主要负责二进制、逆向和安卓方向命题及运维
王宇老师
360专家讲师
从事网络安全与渗透测试八年,专注信息安全技术研究、网络靶场建设及安全教育培训
拥有深厚理论与丰富实战经验,致力于提升行业技术水平
开发高仿真网络靶场环境,参与国家级安全演习,担任大型安全竞赛导师与评委

沧海老师
网安学院技术院长
360.ISC全球安全大会特邀讲师 & CSDN.1024网安特邀讲师 & 腾讯课堂特邀请金牌讲师
Java架构师,技术CTO,累计上万付费VIP弟子,听课学生达100W+人。
近20年Java、Python 及 网络安全领域应用经验,曾就职于国内知名互联网企业,担任软件架构设计与底层研发工程师、资深安全专家
曾就职于国内多家互联网企业,参与并负责多个大型互联网项目的设计与研发
广泛涉猎Java、Python、C、C++、Java、JavaScript等,并对高可用、高性能等软件架构有深入理解。

夜幕老师
网安学院明星老师
拥有 8年+ 网络攻防实战经验
曾任职于国内头部安全服务机构与大型互联网企业,主导过多次红蓝对抗演练与核心业务安全体系建设。
擅长从流量分析与代码审计中还原攻击链路,实施精准溯源。
对自动化攻击链开发,权限维持,应急响应,溯源反制,纵深防御体系设计,协议逆向分析,免杀对抗等有一定的理解。
教学主张以攻击者视角找漏洞,以架构师视角修漏洞,剥离理论空谈,还原真实高危环境下的对抗逻辑。

Lance老师
智榜样技术总监 网安学院课程设计师
拥有十余年互联网项目开发经验,擅长C/C++、Java、Python等语言开发与代码审计;
教学经验丰富,培训包括开发、网络安全等方向人才,大量就职各大型企业;
连续多年多次受邀带队参加国家、省级HW行动,进行研判和溯源反制;
具备深入的安全领域技术原理与安全开发能力。
熟悉PHP、Java、C/C++等语言开发与代码审计,有丰富的Web渗透经验;

罗杰老师
网安学院高级讲师
具备超过十年的互联网行业项目开发资历,精通PHP、Java、Python等编程语言,并在代码审计领域有着深厚的技能。
拥有丰富的教学背景,专注于培训软件架构和网络安全方面的人才,许多毕业生成功进入行业领先的大型企业。多年连续被邀请领导团队参与国家级和省级网络安全行动,专注于技术分析和源头反制工作。在国防科技大学工作期间,致力于机密级软件的开发与维护工作。
持有SCJP(Sun Certified Java Programmer)、SCWCD(Sun Certified Web Component Developer)和CISP(Certified Information Security Professional)等专业认证。
对Java、PHP、Python语言的开发与系统架构有着深入的了解,并具备卓越的代码审计技巧。 精通Web安全,包括但不限于漏洞分析、权限提升、内网渗透,并且具备在安全应急响应中心(SRC)的教学能力。对于缓存机制、消息中间件、微服务等技术领域的最新漏洞(Nday)有着深入的研究和实践经验。

Aiden老师
网安学院高级讲师
专注于SRC漏洞挖掘方向,深入理解漏洞的原理与利用方式,擅长通过多种技术手段发现系统中的潜在安全问题。
从事网络安全工作多年,具备扎实的漏洞挖掘技术与丰富的渗透测试经验,熟悉各种漏洞类型和挖掘方法。
在各大平台(如百度、科大讯飞等)提交过多个漏洞,获得了平台的认可与奖励。参与多个渗透测试项目,为客户提供详细的漏洞报告与修复建议,提升了企业的安全防护能力。
熟练掌握各种漏洞原理与复现案例,擅长XSS、SQL注入、文件上传、命令执行等漏洞的挖掘与利用。
熟悉PHP、Python等编程语言,能够进行代码审计和漏洞复现。精通漏洞利用框架与工具,熟练使用Burp Suite、Metasploit、SQLMap等渗透测试工具。 熟悉SRC漏洞挖掘流程,能够通过手动与自动化方式发现潜在漏洞,并提供针对性的解决方案。

艾唯老师
360智榜样学习安全中心技术讲师
360智榜样杯竞赛委员会首席评委
专注高级渗透测试(APT模拟)与红队作战,擅长钓鱼攻击链设计,还原真实攻击者TTPs(已被授权允许)
精通免杀木马开发(C/Python)、内网横向移动(AD域渗透)及C2基础设施搭建(Cobalt Strike定制化)

小剑老师
网安学院金牌讲师
深耕攻防一线多年,兼具「红队攻防实战」与「应急响应处置」双重核心能力。
专注于 Web 安全,精通漏洞挖掘(含 Web网站、小程序、服务器等多场景漏洞),尤其在小程序渗透与逆向分析领域有深入研究,能精准拆解小程序底层架构、协议逻辑与安全防护弱点,常年活跃在补天、漏洞盒子、百度src等各大漏洞平台,创下补天四连高危记录。
曾作为HW 红队核心成员参与攻防演练,聚焦 Web 安全突破核心方向,积累了丰富的真实对抗经验;同时具备完善的应急响应能力,参与过HW应急响应处置,可快速定位网络攻击源头、处置安全事件、加固系统漏洞,实现「攻防一体」的技术闭环。
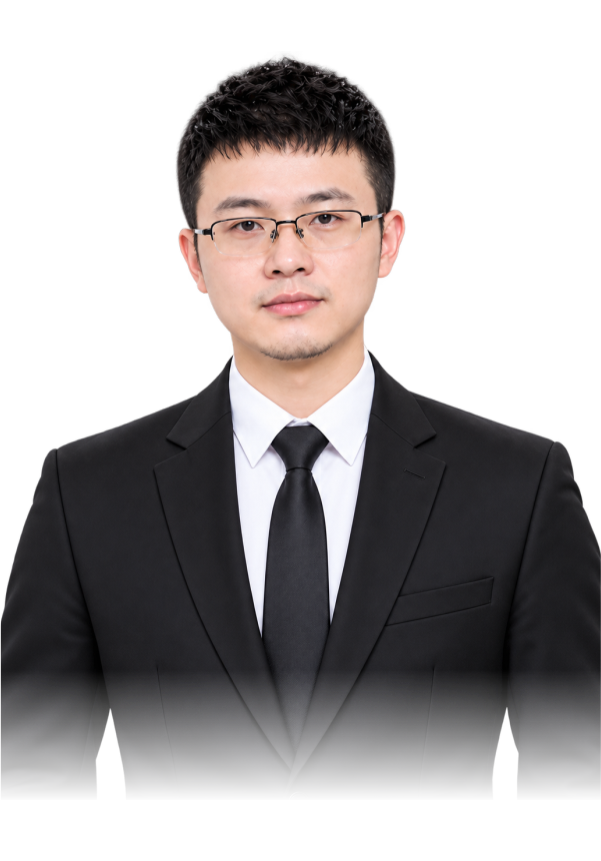
詹奇老师
网安学院金牌讲师
湖南省第十四届人大代表,长沙高层次人才C类人才。
现任湖南智榜样教育科技有限公司教学教研总监,长沙市总工会副主席(兼职)。
信息安全从业经历超过10年,多次参与渗透测试、应急响应、攻防演练相关工作,有丰富的实战攻防经验;
多次为公安、银行、政府、电力、金融等行业单位提供网络安全攻防能力培训。
主要研究方向为渗透测试,应急响应、内网渗透和红蓝对抗。
曾获得“湖南省技术能手”、“全国技术能手”、“湖南省五一劳动奖章”、“湖南省劳动模范”、“全国五一劳动奖章”荣誉称号。

葵葵老师
网安学院高级讲师
多年软件开发与网络安全实战经验,兼具全栈开发功底、政企项目经验与安全教学能力,累计培养学员超10000人,授课重实战、接地气,广受学员好评。
掌握 Python、PHP、Java、C/C++ 等主流语言,熟练前后端开发、数据库运维及 Linux 系统部署,掌握全栈开发、跨平台软件研发与安全管控全流程
主导参与多个省市级重点政务项目全流程工作,负责开发、运维、安全管控,核心项目涵盖公安、交通、卫健委、财政等领域。
深耕 Web 渗透测试领域,精通漏洞挖掘、原理剖析与防护方案搭建,具备漏洞验证脚本独立开发、木马免杀技术实战应用能力;
具备丰富内网纵深渗透实战经验,掌握内网全流程攻防技术,精通域渗透、工作组渗透、内网边界突破。
多次参与国家省市级护网行动与攻防演练,红队主攻,擅长漏洞挖掘、渗透突破与攻击链路搭建,荣获常德、郴州、娄底等市级护网红队奖项,兼具红蓝队攻防经验

十八老师
网安学院高级讲师
深耕网络安全与华为数通领域,兼具丰富政企项目实战经验,曾主导某地国家电网机房安全渗透测试与加固;
曾负责比亚迪办公/生产网安全渗透,完成双网物理逻辑隔离与安全架构搭建,部署防火墙策略和堡垒机监控平台,精准划分网段保障核心数据安全,项目顺利验收;
精通网络架构部署、安全渗透测试等流程,对网络搭建、漏洞挖掘、安全整改及项目统筹具备丰富技术与落地交付能力。
熟悉常见漏洞类型原理与复现,擅长挖掘利用 SQL 注入、文件上传等漏洞,精通各类渗透测试技术与漏洞挖掘方法。

嘎嘎老师
网安学院高级讲师
曾对多家授权企业旗下的网站进行信息收集、web渗透测试工作。
丰富的线上、线下教学经验,培养大量网络安全才人。
曾多次参加网络安全教育研学活动,开发相关网络安全基础课程。
精通HTML、CSS、JavaScript等前端技术,了解浏览器渲染机制、DOM操作等;
熟悉常见的Web后端技术栈,如PHP、Python 等能够分析后端代码逻辑;
熟练掌握常见 WEB 安全漏洞的原理与利用,熟练运用常见的 WEB 渗透工具,有丰富的web渗透经验;
掌握应急响应流程、排查手段、常用工具和常见七大类安全事件应急响应处理方法;

shiro老师
网安学院高级讲师
曾任网络安全工程师,负责网络安全体系规划、设计与落地实施,构建全流程安全防护体系。
具备丰富线上 / 线下网络安全教学经验,主讲网络安全课程,培养大量安全从业者。
参与多场网络安全教育研学活动,独立 / 主导开发网络安全基础系列课程。
具备漏洞挖掘实战成果,获得多项CNVD 漏洞证书。
Web 安全:精通 Web 漏洞挖掘,擅长逻辑漏洞、SSRF,熟练使用主流渗透工具,具备丰富实战经验。
代码审计:熟悉常见 Web 后端技术栈,精通 PHP、Java 框架源码审计,可深度分析业务逻辑漏洞。
CTF 与密码学:主攻 CTF Web 方向,掌握密码学基础,熟悉各类 RSA 变种加密、自定义加密算法 分析。

清秋老师
网安学院高级讲师
一线安全服务工程师,多次参与护网安服项目,主要负责大型Web系统安全保障工作,具备扎实的漏洞挖掘与审计经验;
擅长Web攻防与逻辑漏洞挖掘,尤其对WAF绕过,JS逆向,代码审计具备丰富经验,在业务逻辑审计方面有敏锐嗅觉,具备从边缘接口切入核心业务系统实战经验;
精通主流安全设备实战应用,包括IPS/IDS/WAF/蜜罐等安全产品部署、配置与威胁处置;
熟练深度内网渗透,擅长从Web渗透延伸内网横向移动与权限维持;

琳珂老师
网安学院金牌老师
熟悉网络安全职业技能培训全流程,擅长就业岗位对接、就业指导、简历优化、面试辅导、职业规划;
精准把握行业用人需求,帮助学员匹配优质岗位

晚风老师
网安学院助教老师
湖湘杯、怀化市政攻防演练红队攻击手,多次在实战中挖掘高危漏洞(SQL注入、Log4j2、Shiro、逻辑缺陷等) 擅长Web渗透全流程闭环:信息收集 → 漏洞验证 → 权限提升 → 报告输出,可独立完成中小型系统的渗透测试 熟练使用Burp Suite、SQLMap、Yakit、蚁剑、哥斯拉、Shiro_attack、LiquNKit等工具,具备从漏洞发现到利用的完整实操能力
熟悉深信服、阿里云WAF配置与策略调优,可分析WAF缺陷并制定加固规则;熟练使用ELK Stack、Wireshark进行日志分析与异常流量识别(如SYN Flood)
拥有蓝队防守实战经验:在岳阳市攻防演练中拦截攻击百余次,快速启动应急响应,隔离服务器并清除后门,保障业务系统正常运行

阿晔老师
网安学院助教老师
全栈式外网打点与边界突破专家:深耕Web漏洞挖掘、移动端及API接口安全审计;
擅长通过社会工程学钓鱼、供应链攻击、资产测绘(FOFA/Shodan)及0day/NDay漏洞组合拳快速撕裂目标边界,实现高隐蔽性、高成功率的外网突破。
精通高级内网渗透与横向移动:熟练掌握大型企业内网拓扑架构,精通Active Directory(AD域)渗透、工作组横向移动、各种特权提升(Privilege Escalation)及内网穿透/隧道技术;能精准实现目标核心资产(如域控、敏感数据库)的控制。
具备出色的应急响应与战术复盘能力:能够迅速协助学员或团队定位攻击源头、还原完整攻击路径(TTPs),并针对性地提供系统防御加固与安全整改方案。

小鑫老师
网安学院助教老师
在十多个SRC平台交过洞,拿过高额赏金,有较高的出洞速度,出洞界的博尔特。公益SRC里常被叫“公益杀手",累计提交10000+公益漏洞
擅长逻辑漏洞:支付逻辑、业务并发竞争、越权访问、任意密码重置等等,优惠券类漏洞,能玩出十几种挖掘花样
技能方面擅长PHP和Python,有代码审计和漏洞复现的能力。掌握像Burp Suite、OneForAll、SQLMap等渗透测试工具,熟悉漏洞利用框架和测试流程,兼具手工和自动化